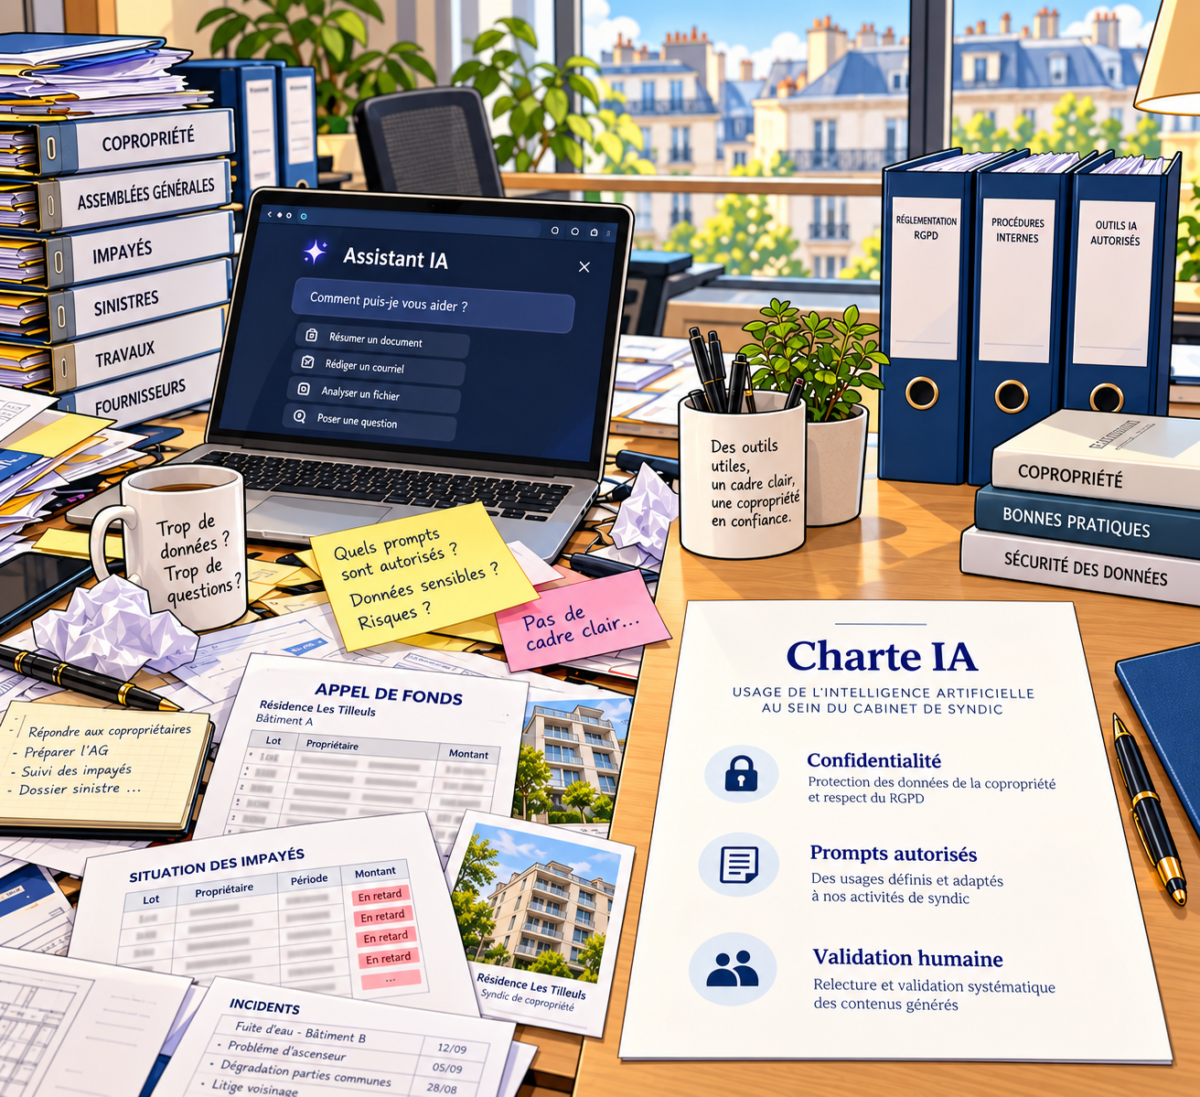
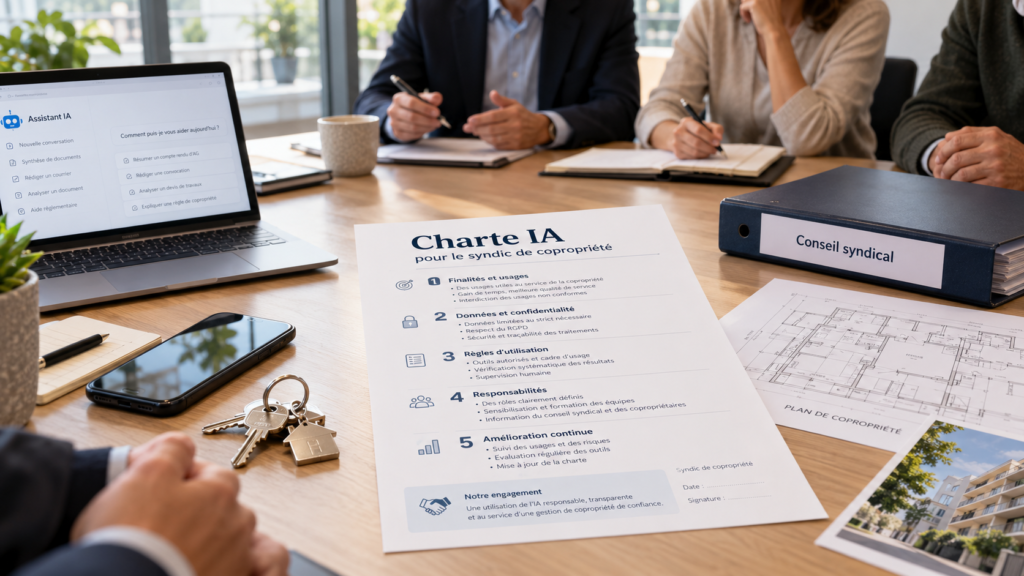
L’IA générative n’a pas attendu d’autorisation pour entrer dans les cabinets de syndic de copropriété. En France, 48 % de la population de 12 ans et plus l’utilise désormais, contre 33 % un an plus tôt. Chez les cadres, la part atteint 76 % (Baromètre du numérique 2026, Crédoc pour l’Arcep). Côté entreprises, 56 % des salariés français estiment que leur entreprise les laisse « se débrouiller seuls » avec l’IA, sans règles ni cadre clair (OpinionWay pour Factorial). Chez un syndic, ce flou a un prix : chaque dossier contient des noms, des lots, des impayés, parfois des conflits de voisinage. Bonne nouvelle : une page suffit pour poser le cadre. Voici un modèle de charte IA pour syndic de copropriété, prêt à adapter, avec ses prompts autorisés et sa règle de validation humaine.
Pourquoi un syndic de copropriété a besoin d’une charte IA
Avant de rédiger la moindre règle, il faut regarder la réalité du terrain : l’IA est déjà utilisée, et les données d’une copropriété ne sont pas des données comme les autres.
L’IA est déjà dans vos équipes, avec ou sans cadre
Selon une étude Kantar, 46 % des actifs français utilisent au travail des outils d’IA qu’ils ont choisis eux-mêmes, hors de tout cadre fourni par l’employeur. Et 47 % déclarent qu’aucun outil ne leur est proposé.
Interdire ne fait donc pas disparaître l’usage : cela le rend invisible. Un gestionnaire de copropriété qui colle un mail dans un assistant gratuit pour gagner dix minutes ne pense pas mal faire.
Des données de copropriété particulièrement exposées
La CNIL rappelle que, lorsqu’un texte oblige le syndic à collecter ou utiliser des données personnelles, il est considéré comme responsable de traitement. Chacun ne doit accéder qu’aux informations nécessaires à son rôle.
Le code de déontologie de la profession (décret n° 2015-1090 du 28 août 2015) impose par ailleurs une obligation de confidentialité.
Le contexte ne pardonne plus l’approximation. En 2025, la CNIL a reçu 6 167 notifications de violations de données (+9,5 % en un an), un record, et a prononcé 83 sanctions pour 486,8 millions d’euros.
Ces violations ne sont pas toutes des piratages : l’envoi de données au mauvais destinataire en fait partie.
💡 Bon à savoir
Le secteur a déjà son précédent : en 2019, la CNIL a infligé 400 000 € d’amende à un groupe d’administration de biens pour défaut de sécurité des données et conservation excessive. Sa procédure simplifiée permet aussi des amendes jusqu’à 20 000 € pour les entreprises de moins de 50 millions d’euros de chiffre d’affaires (100 000 € au-delà).
Charte IA : ce que recommandent la CNIL et l’AI Act
Deux cadres se complètent : la CNIL pour les données personnelles, le règlement européen sur l’IA pour l’usage des systèmes eux-mêmes.
Fiches pratiques CNIL : lesquelles concernent vraiment un syndic ?
Les « fiches pratiques IA » de la CNIL visent d’abord ceux qui développent des systèmes d’IA (entraînement, bases de données).
Pour un cabinet de syndic qui se contente d’utiliser un outil, le texte de référence est sa foire aux questions sur l’IA générative, publiée le 18/07/2024. Trois recommandations y sont directement transposables :
- encadrer l’usage par une charte interne qui liste clairement les usages autorisés et interdits ;
- former les utilisateurs et leur fournir des « prompts types » pour des tâches identifiées et éprouvées ;
- ne jamais reprendre telles quelles les productions de l’outil, et désigner un référent vers qui remonter les difficultés.
La CNIL précise aussi un point souvent ignoré : en cas de mauvaise utilisation de l’IA par un salarié, c’est en principe l’organisme qui engage sa responsabilité.
AI Act : le calendrier a bougé à l’été 2026
Nous avons détaillé les niveaux de risque dans notre article sur la loi européenne sur l’IA. Ce qui change pour votre charte tient en trois dates :
- depuis le 02/02/2025, l’article 4 demande aux entreprises utilisatrices de prendre des mesures pour développer la « maîtrise de l’IA » de leur personnel, sans garantir un niveau donné par salarié (rédaction issue du règlement (UE) 2026/1744) ;
- depuis le 02/08/2026, les obligations de transparence s’appliquent : une personne doit savoir qu’elle échange avec une IA ;
- au 02/12/2027 (et non plus en août 2026) s’appliqueront les obligations des systèmes d’IA « à haut risque » listés à l’annexe III du règlement. En immobilier, cela vise par exemple un outil qui évalue la solvabilité d’une personne, pas un assistant de rédaction.
Une charte suivie d’une courte formation est la manière la plus simple de documenter vos « mesures » au titre de l’article 4.